
공식 자료 확인: 2026년 10월 30일
리눅스를 업데이트했는데 CVE-2026-98432 경고가 남는다면, 업데이트 실패로 단정하기 전에 두 가지를 나눠 보세요. 내 배포판에 수정 패키지가 나왔는지, 나왔다면 지금 실행 중인 커널에 적용됐는지입니다. 같은 CVE라도 배포판과 커널 패키지에 따라 대응 상태가 다릅니다.
리눅스 서버 관리 상황을 표현한 AI 생성 이미지입니다. 특정 취약 서버나 침해 현장을 촬영한 사진은 아닙니다.
“리눅스 최신 버전”이라는 말만으로는 부족합니다
이 취약점은 Linux 커널의 IPv4 TCP 처리와 관련된 메모리 사용 문제입니다. 일반 앱 하나의 버전만 확인해서 판단할 수 없으며, 모든 리눅스 시스템에 같은 수정 버전 숫자를 적용해서도 안 됩니다. Oracle Linux의 취약점 설명
10월 30일 확인한 Ubuntu 공지의 일반 linux 패키지는 여러 릴리스에서 Vulnerable 또는 수정 작업 중으로 표시되어 있습니다. 이 상태에서 일반 업데이트를 한 번 실행했다고 이번 취약점까지 해결됐다고 쓰면 부정확합니다. HWE·클라우드 커널 등은 자신의 패키지 행을 따로 봐야 합니다. Ubuntu 릴리스·커널별 현재 상태
수정 공지가 있는지부터 대조하세요
Oracle Linux의 해당 페이지에는 10월 16일자 kernel-uek 수정 공지가 연결돼 있습니다. 같은 Oracle Linux 버전에도 여러 UEK 계열이 있으므로 운영체제 이름만 맞추지 말고 실제 사용 중인 커널과 연결된 공지의 패키지를 비교해야 합니다.
Red Hat 역시 제품별 상태를 제공합니다. 다른 배포판에서 수정됐다는 기사나 숫자를 내 서버에 그대로 적용하지 말고 공급사 공지를 기준으로 판단하세요. 특히 상용 배포판의 백포트 패치 때문에 상위 커널의 버전 숫자만 비교하면 결론이 달라질 수 있습니다. Red Hat 제품별 상태 · Red Hat 백포트 설명
설치된 커널과 실행 중인 커널을 구분합니다
cat /etc/os-release로 배포판과 릴리스를 확인하고, uname -r로 현재 실행 중인 커널 릴리스를 확인하세요. 패키지 관리자에 새 커널이 설치돼 있어도 실행 중인 커널은 이전 것일 수 있습니다. uname 공식 설명
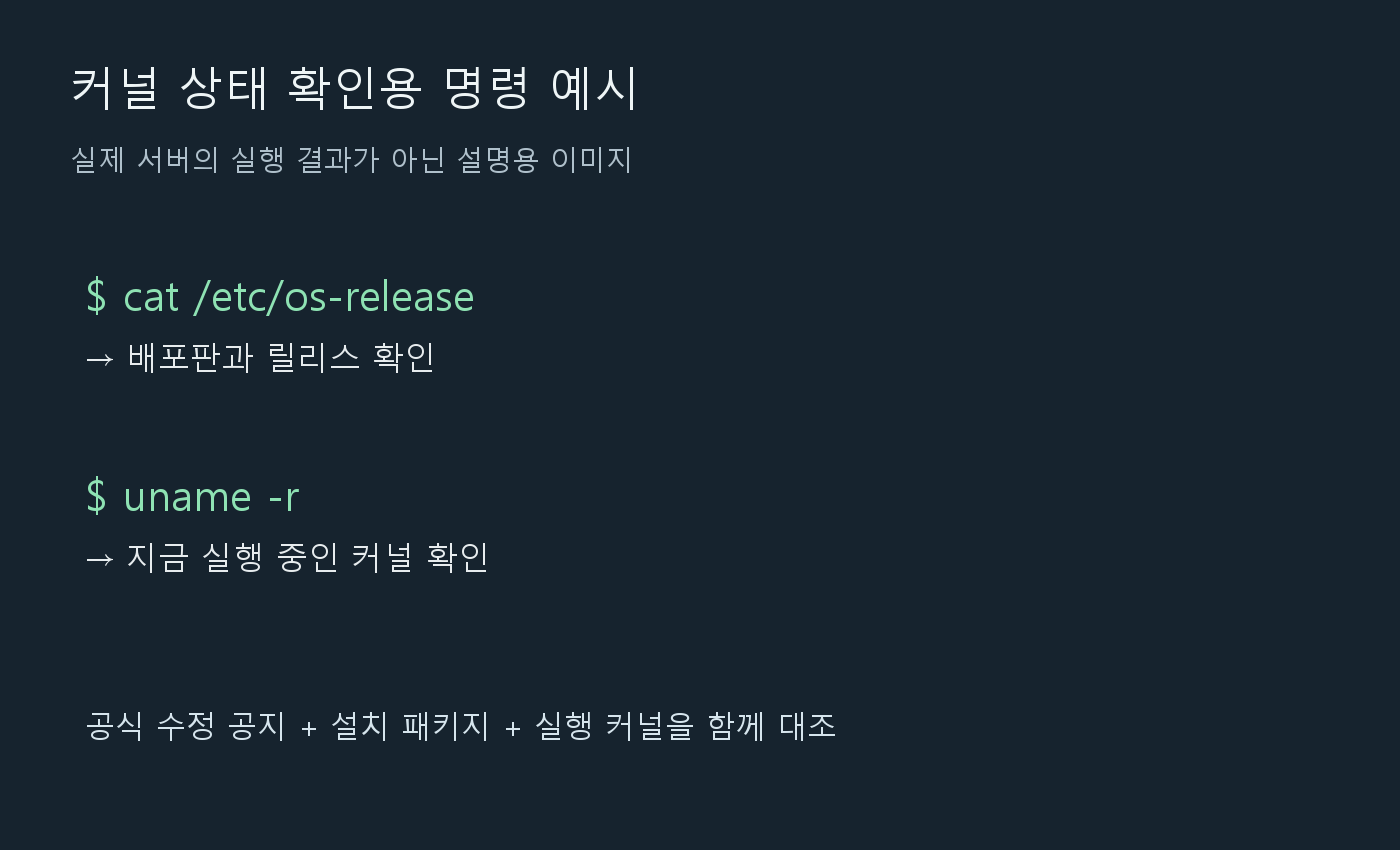
확인 명령을 설명하기 위해 직접 만든 예시입니다. 화면에 실제 서버 결과나 수정 완료 판정값을 넣지 않았습니다.
수정 패키지가 설치됐지만 기존 커널로 실행 중이라면 서비스 영향과 복구 수단을 확인한 뒤 공급사 안내에 따라 재부팅 등 적용 절차를 진행합니다. 라이브패치를 쓰는 환경은 사용 중인 서비스가 이 CVE를 지원하고 실제 적용했는지도 따로 확인하세요. “재부팅 안 함 = 무조건 취약”으로 단정할 수는 없습니다.
경고가 계속되면 이 정보를 모아 문의하세요
배포판·릴리스, 커널 패키지 종류, 실행 중인 커널, 적용한 보안 공지 번호, 검사 도구의 점검 시각을 함께 정리하세요. 아직 수정이 안 나온 상태인지, 실행 커널이 바뀌지 않은 상태인지, 검사 도구가 배포판 패치를 반영하지 못한 것인지 구분하는 데 도움이 됩니다.
공급사에 수정이 아직 없다면 임의의 커널 파일이나 출처 불명의 해결 스크립트를 설치하지 말고 공식 대응 안내를 따르세요. 이 글은 점검 순서를 안내하는 자료이며 특정 서버의 안전을 판정한 결과가 아닙니다. 상태표는 계속 갱신되므로 작업 당일 공식 페이지를 다시 확인해야 합니다.
'Tech & Science > Cloud & IT' 카테고리의 다른 글
| Node.js 취약점, npm 업데이트만 하면 해결될까? (0) | 2026.10.30 |
|---|---|
| RTX 40 프레임 생성 새 모드, Preset C가 안 보인다면? (0) | 2026.10.30 |
| 갤럭시 S26은 전부 엑시노스일까? 국내 모델별 차이 (0) | 2026.10.30 |
| 엑셀 전화번호 앞자리 0이 사라질 때, 입력 전에 바꿀 설정 (0) | 2026.10.30 |
| 제미나이 4 Carbon, 앱에는 왜 없을까? 유료 가입 전 확인 (0) | 2026.10.30 |