
공식 자료 확인: 2026년 10월 30일
npm update를 실행했다고 Node.js 보안 업데이트까지 끝난 것은 아닙니다. npm은 패키지를 관리하고, 이번 공지에는 Node.js 실행 환경 자체의 수정 사항이 포함되어 있습니다. 내 PC에서 보이는 버전뿐 아니라 실제 서비스를 실행하는 서버·컨테이너의 버전까지 확인해야 합니다.
개발용 기기와 서버 환경을 설명하는 AI 생성 이미지입니다. 실제 침해 사고 현장이나 특정 서비스 장비 사진은 아닙니다.
이번 수정 버전은 무엇인가요?
10월 21일 Node.js 공식 보안 릴리스는 22.23.4, 24.22.1, 26.12.1입니다. CVE-2026-111497은 Node.js에 포함된 Brotli 압축 해제 처리 문제로, 영향을 받는 기능에 악의적인 입력이 전달되는 경우 메모리 손상 등의 위험이 있습니다. 공지가 있다는 사실만으로 사용 중인 모든 서비스가 침해됐다고 볼 수는 없습니다. Node.js 공식 보안 릴리스와 영향 범위
위 숫자는 최초 수정 릴리스 기준입니다. 10월 28일에는 24.22.2와 26.13.0 LTS도 나왔습니다. 오래된 수정 버전에 고정하기보다 사용하는 지원 계열에서 이후 수정 사항까지 포함한 릴리스를 확인하세요. 24.22.2 안내 · 26.13.0 LTS 안내
npm과 Node.js는 확인할 대상이 다릅니다
npm update는 의존성의 버전 조건 등에 따라 패키지를 업데이트하는 명령입니다. 패키지 점검 결과가 깨끗하다는 것과 Node.js 실행 파일이 수정됐다는 것은 서로 다른 확인입니다. npm 자체의 버전만 올리는 작업도 같은 이유로 실행 환경 확인을 대신할 수 없습니다. npm update 공식 설명
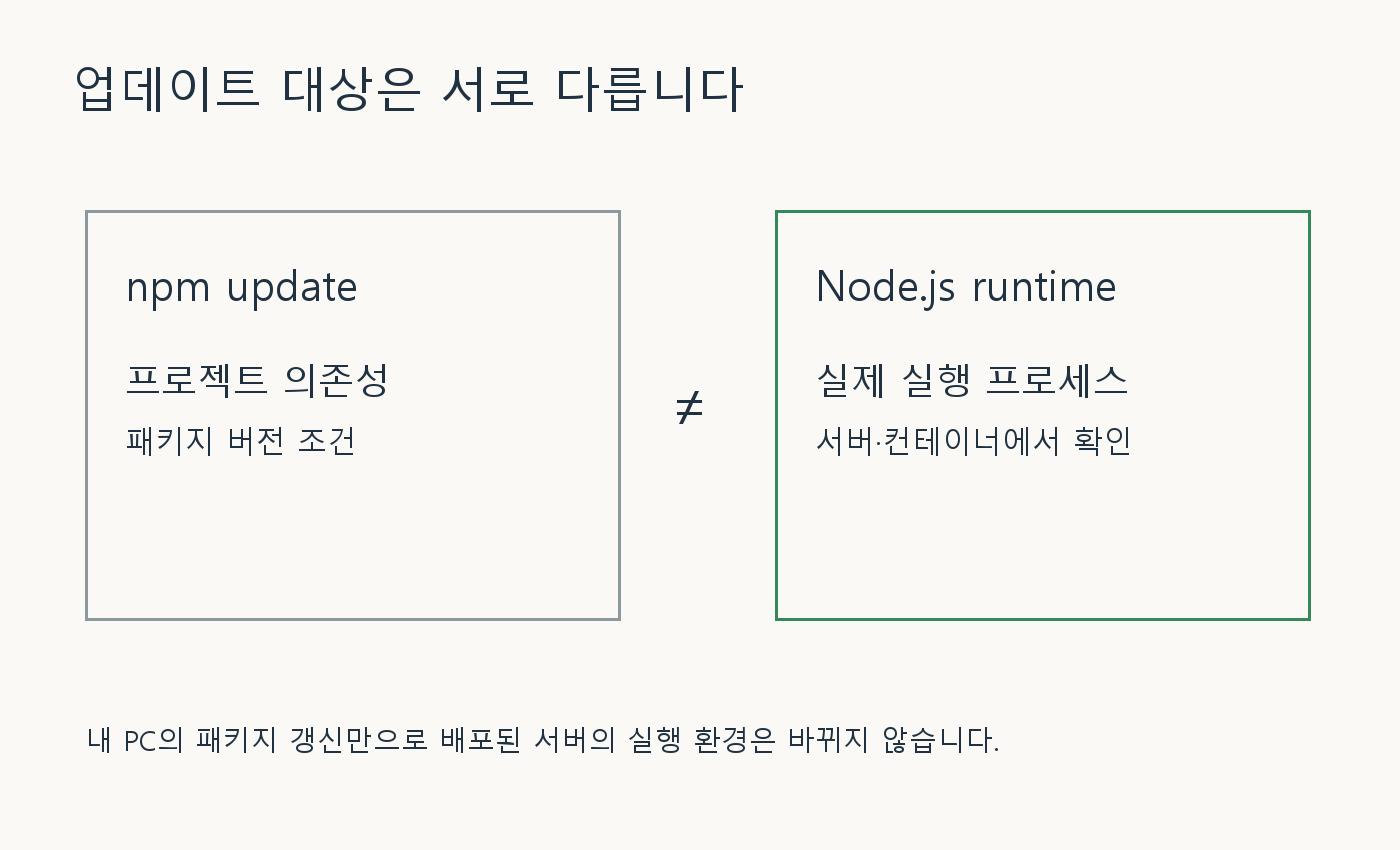
패키지와 실행 환경의 관계를 설명하기 위해 직접 만든 개념도입니다. 실제 서비스 구조나 점검 결과를 나타내지 않습니다.
확인은 실제 서비스가 실행되는 곳에서 합니다
터미널에서 node --version으로 현재 선택된 Node.js를 확인할 수 있습니다. 다만 이 명령이 가리키는 실행 파일과 서비스 관리자가 사용하는 실행 파일이 다를 수 있습니다. 버전 관리 도구를 여러 개 쓰거나 컨테이너로 배포한다면 특히 구분해야 합니다.
Node.js의 process.version은 해당 프로세스의 버전을, process.execPath는 실행 파일 경로를 확인하는 데 사용할 수 있습니다. 관리자가 볼 수 있는 진단이나 시작 로그에서 실제 프로세스를 확인하고, 이 정보를 공개 진단 주소로 노출하지는 마세요. Node.js 프로세스 정보 공식 문서
컨테이너를 쓴다면 개발 PC 업데이트만으로 기존 이미지가 바뀌지 않습니다. 수정된 실행 환경을 포함하도록 이미지를 다시 만들고 서비스에 배포한 뒤, 새로 실행된 프로세스의 버전을 확인하는 단계가 필요합니다. 이는 배포 구조에 따른 점검 원칙입니다.
관리형 호스팅이라면 운영사 확인이 먼저입니다
직접 실행 환경을 바꿀 수 없는 호스팅이나 제품 내장 Node.js라면 운영사·제품 공급사의 업데이트 안내를 확인하세요. 다른 경로에 새 Node.js를 설치해도 해당 제품이 그것을 사용한다는 보장은 없습니다.
업데이트는 기존 서비스와 호환되는 지원 계열에서 테스트하고 배포하세요. 문의할 때는 사용하는 제품·Node.js 계열·배포 방식과 확인한 버전을 전달하면 됩니다. 이번 글의 결론은 “npm을 한 번 더 실행”이 아니라 “실제로 서비스 중인 실행 환경의 수정 여부 확인”입니다.
'Tech & Science > Cloud & IT' 카테고리의 다른 글
| CVE-2026-98432, 리눅스 업데이트 후에도 경고가 남는다면? (0) | 2026.10.30 |
|---|---|
| RTX 40 프레임 생성 새 모드, Preset C가 안 보인다면? (0) | 2026.10.30 |
| 갤럭시 S26은 전부 엑시노스일까? 국내 모델별 차이 (0) | 2026.10.30 |
| 엑셀 전화번호 앞자리 0이 사라질 때, 입력 전에 바꿀 설정 (0) | 2026.10.30 |
| 제미나이 4 Carbon, 앱에는 왜 없을까? 유료 가입 전 확인 (0) | 2026.10.30 |